Wer einen Mini-PC-Cluster, ein DIY-TrueNAS-System oder einen Headless-Heimserver ohne Enterprise-IPMI/iDRAC betreibt, kennt das Problem: Ein missglücktes Kernel-Update oder eine falsche Firewall-Regel macht aus einer Fünf-Minuten-Korrektur den Griff nach Monitor und USB-Tastatur.
Hardware-IP-KVM-Appliances lösen genau das auf elektrischer Ebene — und der Markt teilt sich heute klar in drei Klassen: JetKVM (moderner WebRTC-Allrounder), PiKVM V4 (ausgereifter Profi-Standard) und Sipeed NanoKVM (Ultrabudget auf RISC-V-Basis).
Das kurze Urteil: Nimm JetKVM (69–105 $) als Standard-Lösung fürs Homelab wegen WebRTC-Tempo, Metallgehäuse und nativem Tailscale. Nimm PiKVM V4 (250–400+ $), wenn du regelmäßig Remote-ISOs (Virtual Media) zum Neuaufsetzen mountest. Nimm NanoKVM (50–70 $) nur für unkritische Nodes hinter einem strikten Management-VLAN und mit Firmware >= 2.3.1.
Offizielle Hardware & Spezifikationen im Vergleich
Die drei Geräte zielen auf völlig unterschiedliche Budgets und Reifegrade:
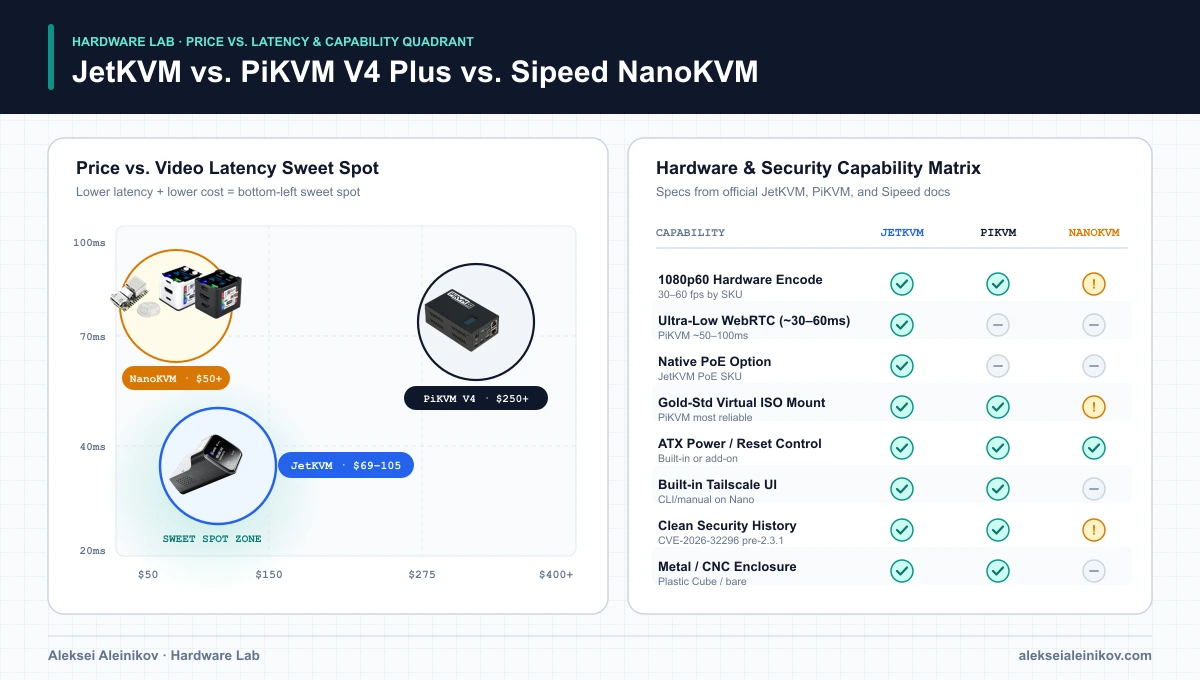
| Spezifikation | JetKVM | PiKVM V4 Plus / Mini | Sipeed NanoKVM (Cube / PCIe) |
|---|---|---|---|
| Prozessor / SoC | Rockchip RV1106G3 (ARM Cortex-A7) | Raspberry Pi CM4 (Quad Cortex-A72) | Sipeed LicheeRV Nano (RISC-V / ARM) |
| OS-Basis | Open-Source Buildroot Linux | Reifes PiKVM OS (Debian / Arch) | Angepasstes Embedded Linux |
| Video-Capture | 1080p @ 60 fps (H.264 / H.265) | 1080p @ 50–60 fps | 1080p @ 30–60 fps (je nach Variante) |
| Typische Latenz | 30–60 ms (WebRTC) | 50–100 ms | 60–100 ms |
| Stromversorgung | USB-C oder native PoE-Variante | 12V / 5V USB-C | 5V USB-C oder interner PCIe-Header |
| ATX-Power-Steuerung | Optionales ATX-Extension-Board | In offiziellen V4-Geräten integriert | Optionales Add-on / PCIe-Variante |
| Virtual ISO Media | Unterstützt | Goldstandard / am stabilsten | Basis-Support / eingeschränkt |
| Typischer Preis | 69 – 105 USD | 250 – 400+ USD (DIY ab 150 $) | 50 – 70 USD |
1. Wie ein IP-KVM technisch funktioniert
Software-Tools wie SSH, VNC oder RustDesk laufen im Betriebssystem. Wenn ein ZFS-Pool beim Booten hängt, GRUB stehen bleibt oder du dich per ufw aus einem Proxmox- oder TrueNAS-Scale-Heimserver aussperrst, hilft keine Software weiter.
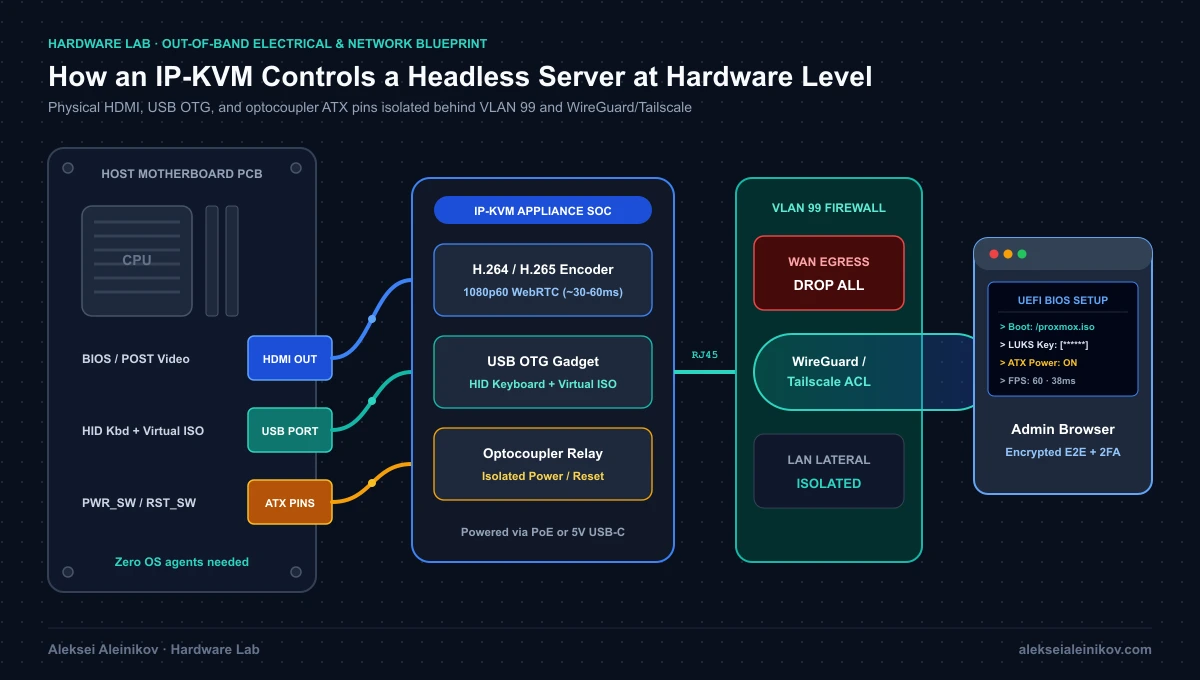
Ein IP-KVM arbeitet komplett Out-of-Band:
- Video-Capture: Greift den HDMI-Ausgang des Servers ab und encodiert BIOS, POST und OS-Bild in einen Browser-Stream.
- USB-Gadget-Emulation: Meldet sich am USB-Port des Hosts als echte Tastatur, Maus und virtueller USB-Stick (Virtual Media) an.
- ATX-Power-Steuerung: Über Optokoppler an
PWR_SWundRESET_SWlassen sich eingefrorene Systeme aus der Ferne hart neu starten.
2. JetKVM vs. PiKVM vs. NanoKVM: Wo welches Gerät gewinnt
JetKVM: Der moderne Allrounder
JetKVM überzeugt mit einem CNC-gefrästen Zinkgehäuse, niedriger WebRTC-Latenz (30–60 ms) sowie direkter Unterstützung für Tailscale, MQTT und Home Assistant zu rund einem Drittel des PiKVM-V4-Preises. Für LUKS-Entschlüsselung beim Booten, BIOS-Feintuning und Notfall-Rettung ist JetKVM heute der rundeste Einstieg.
PiKVM V4: Der Profi-Standard
Sobald Remote-OS-Installationen per ISO zum Alltag gehören, spielt PiKVM seine Jahre Vorsprung aus. Der Quad-Core-CM4 und das ausgereifte PiKVM OS liefern das zuverlässigste Virtual Mass Storage, serielle Konsolen-Optionen und hohe Hardware-Robustheit für 250–400+ USD.
Sipeed NanoKVM: Extrem günstig, aber mit klaren Risiken
Für 50–70 USD lockt der NanoKVM (als winziger Cube, Bare-Board oder interne PCIe-Karte) vor allem preisbewusste Multi-Node-Labs. Sicherheitsanalysen haben jedoch gezeigt, warum Billig-KVM-Hardware besondere Vorsicht verlangt.
3. Security-Audit: Warum billige IP-KVMs ein Management-VLAN brauchen
Ein IP-KVM ist kein passives HDMI-Kabel. Da es physisch Tastatur und USB-Datenträger am Server emuliert, gilt: Wer das IP-KVM übernimmt, übernimmt den Server.
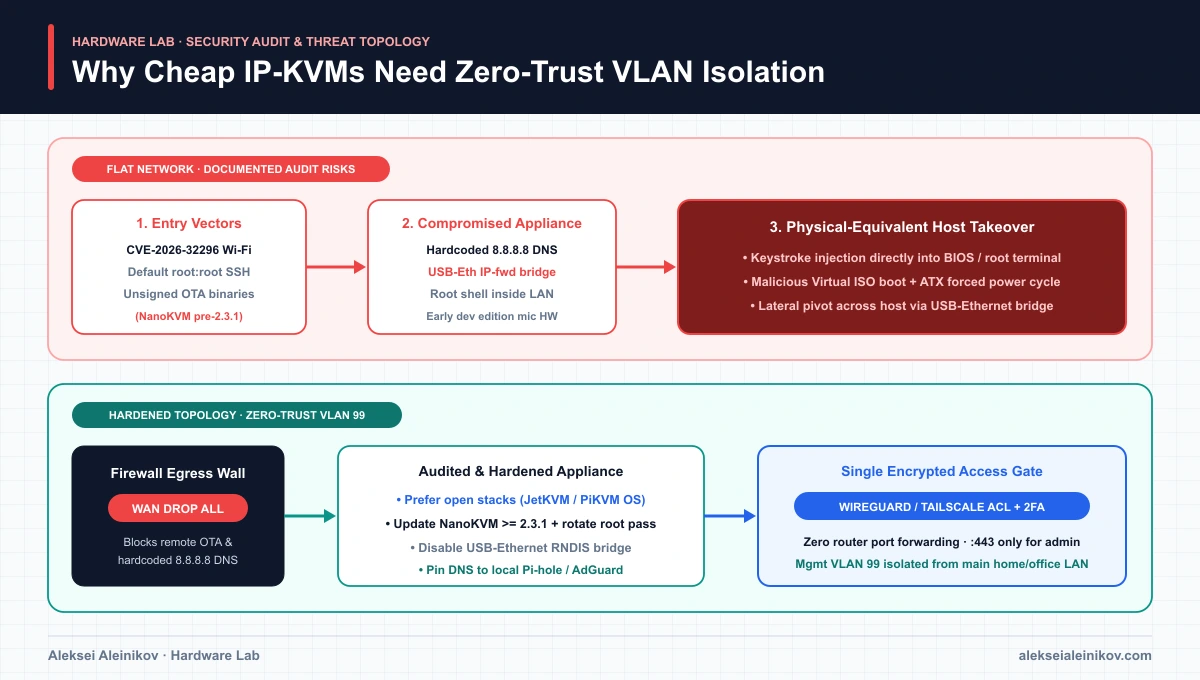
Unabhängige Audits (u. a. Tom’s Hardware sowie veröffentlichte Advisories) dokumentierten bei frühen NanoKVM-Versionen vor Firmware 2.3.1 gravierende Punkte:
CVE-2026-32296: Ein Authentication Bypass bei Wi-Fi-Konfigurations-Endpunkten in Firmware-Versionen vor2.3.1(gepatcht Ende Dezember 2025).- Zugangsdaten & unsignierte Updates: Frühe Builds nutzten Standard-SSH (
root:root), hartcodierte Secrets und OTA-Updates ohne kryptografische Signaturprüfung. - Netzwerk-Brücken: Aufgefallen sind hartcodierte
8.8.8.8-DNS-Anfragen (am lokalen DHCP vorbei), eine USB-Ethernet-Bridge mit aktivem IP-Forwarding Richtung Host sowie ein nicht dokumentiertes Mikrofon auf frühen Developer-Modellen.
Fazit
- Wähle JetKVM (69–105 $) für das beste Gesamtpaket aus Preis, Metallgehäuse, PoE, WebRTC-Tempo und nativem Tailscale.
- Wähle PiKVM V4 (250–400+ $), wenn stabiles ISO-Mounting und das reifste Open-Source-Ökosystem Priorität haben.
- Wähle NanoKVM (50–70 $) nur bei engem Budget oder PCIe-Bedarf — und betreibe es strikt mit Firmware
>= 2.3.1im abgeschotteten Management-VLAN.
Passend für Aufbau und Absicherung deines Home-Server-Labs: