Security21 ArtikelEN · DE
Cloud-, Kubernetes- und Anwendungssicherheit — eingebaut, nicht nachgerüstet
Sicherheit ist kein Feature, das man am Ende hinzufügt — sie ist eine Eigenschaft davon, wie man Software entwirft, baut und ausliefert. Dieser Hub deckt die Ebenen ab, an denen ich arbeite: Cloud-Posture auf Google Cloud (Security Command Center, Workload Identity Federation), Kubernetes-Policies und Laufzeit-Erkennung, richtig gemachte Authentifizierung, Supply-Chain-Härtung — und die neue Angriffsfläche durch KI-Agenten und Prompt Injection. Gestützt auf CSA CCSK, CCZT und TAISE.
Hier starten
Ihr Weg durch Security
Eine kurze Lesereihenfolge – von den Grundlagen bis zur Produktionspraxis.
Neueste Artikel
Alle 21 Artikel
Lokale LLMs für Cybersicherheit: Modell wählen, Zugriff begrenzen
Lokale LLMs für defensive Sicherheitsarbeit nach Aufgabe, Speicher und Belegqualität auswählen: Benchmark-Fallen, begrenzte Architektur und sechs synthetische Testfälle.
Artikel lesen
mTLS vs TLS erklärt: Zwei Identitäten, eine Verbindung
mTLS und TLS verständlich erklärt: Handshake, Zertifikatsvertrauen, Autorisierung und Proxy-Grenzen, mit einem reproduzierbaren lokalen Beispiel und acht geprüften Ergebnissen.
Artikel lesen
Ghidra MCP vs REA: Wie KI-Agenten Software per Reverse Engineering analysieren und was das Setup auf deinem Rechner verändert
Ghidra-MCP-Server verbinden einen Decompiler mit einem KI-Agenten. REA stellt viele Analysewerkzeuge, darunter Ghidra, hinter einen einzigen MCP-Server. Wie sich beide unterscheiden, was ihr Setup auf deinem Rechner ändert, was schiefgehen kann und wo das Recht Grenzen zieht.
Artikel lesen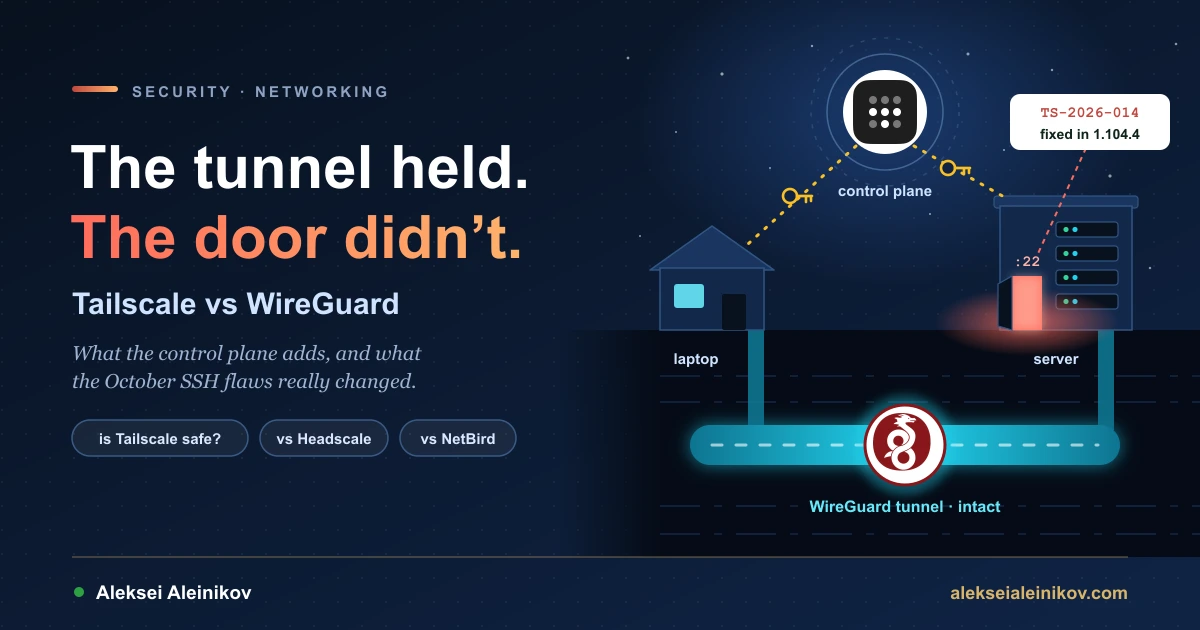
Tailscale vs WireGuard: Was die Control Plane bringt und was die SSH-Lücken kosten
Tailscale läuft auf WireGuard. Der eigentliche Vergleich ist also ein nackter Tunnel gegen einen Tunnel mit Control Plane. Was diese Control Plane bringt, was sie an Geschwindigkeit und Geld kostet und was die Tailscale-SSH-Lücken vom Oktober wirklich ändern.
Artikel lesen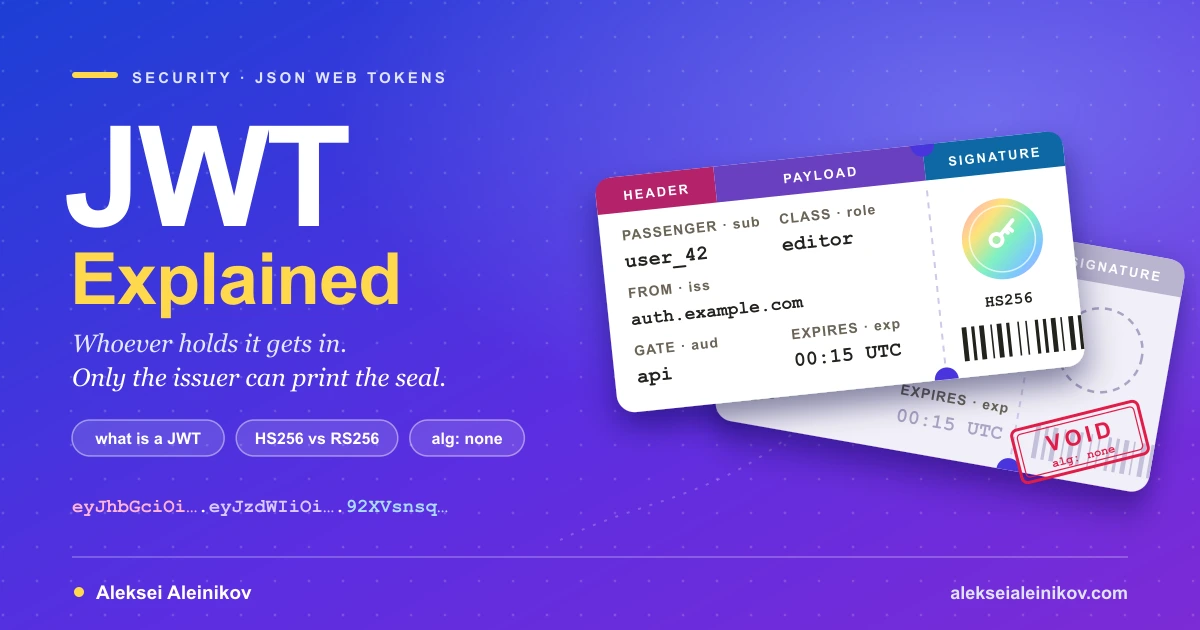
JWT erklärt: Was ein JSON Web Token ist und wie es bricht
Ein JWT ist ein signiertes JSON-Objekt aus drei Base64url-Teilen: Header, Payload und Signatur. Jeder kann es lesen, nur der Schlüsselinhaber kann es signieren. Aufbau, korrekte Prüfung, HS256 vs. RS256 vs. ES256, die Angriffe, die heute noch funktionieren (alg none, Algorithm Confusion, schwache Secrets, kid- und jku-Injection), und wie man ein Token dekodiert, ohne es preiszugeben.
Artikel lesen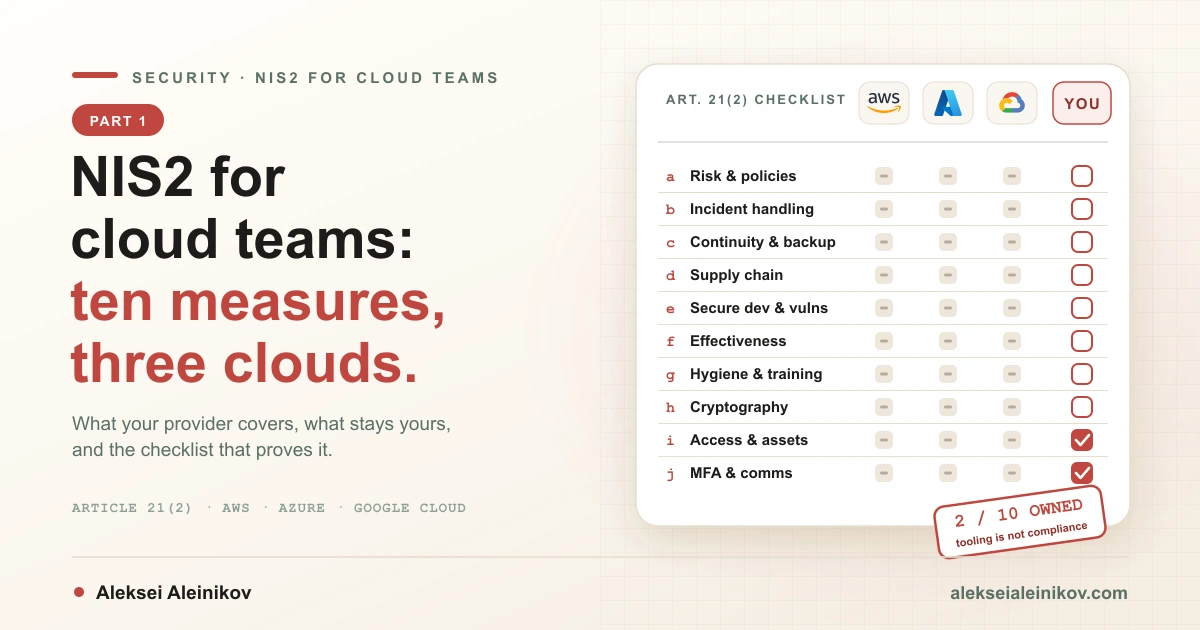
NIS2 für Cloud-Teams, Teil 1: Anforderungen und Checkliste für AWS, Azure und Google Cloud
Teil 1 der Serie NIS2 für Cloud-Teams. Artikel 21 nennt zehn Mindestmaßnahmen, und keine davon erwähnt eine Cloud. Diese Checkliste ordnet jede Maßnahme konkreten Diensten in AWS, Azure und Google Cloud zu, trennt die Pflichten des Anbieters von Ihren eigenen und liefert einen 30-Tage-Plan.
Artikel lesen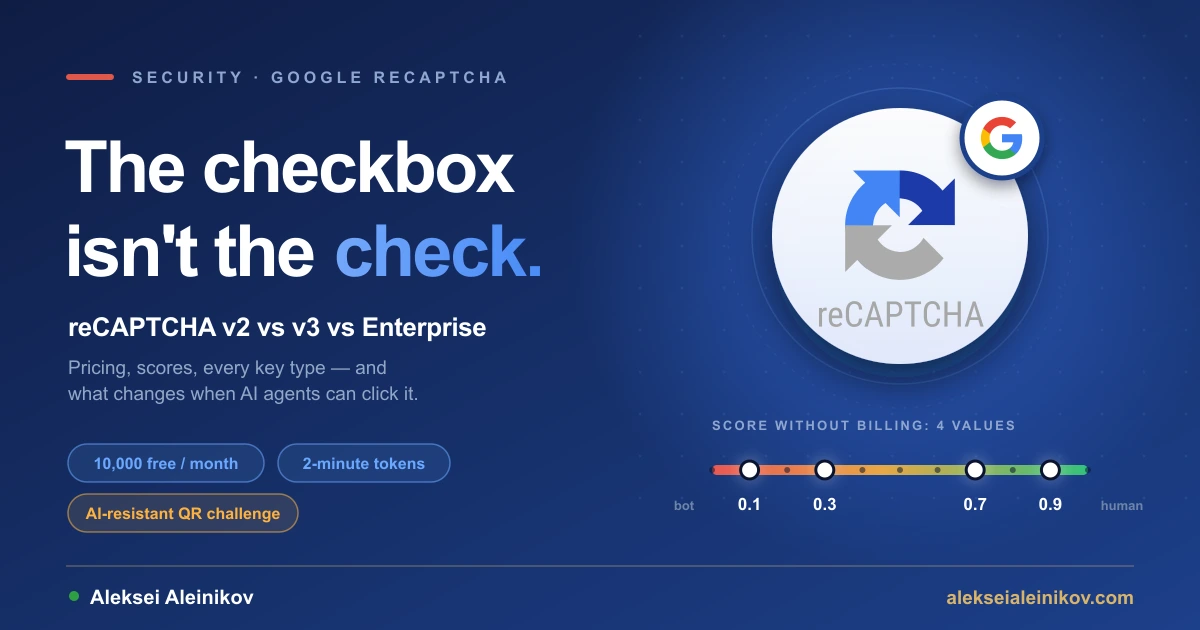
Google reCAPTCHA erklärt: v2 vs. v3 vs. Enterprise, Kosten, Score und jeder Schlüsseltyp
Ein vollständiger, praktischer Leitfaden zu Google reCAPTCHA, wie es heute funktioniert: was v2, v3 und Enterprise heute bedeuten, jeder Schlüsseltyp (Score, Checkbox, richtlinienbasiert, Universal, Android, iOS, WAF, Express), echte Kosten mit Rechenbeispielen, wie der Score funktioniert, Produktionscode für eine v3-Integration, mobile Apps mit Firebase App Check, KI-Agenten und die neue QR-Code-Challenge, DSGVO und eine Fehlerliste, wenn reCAPTCHA nicht funktioniert.
Artikel lesen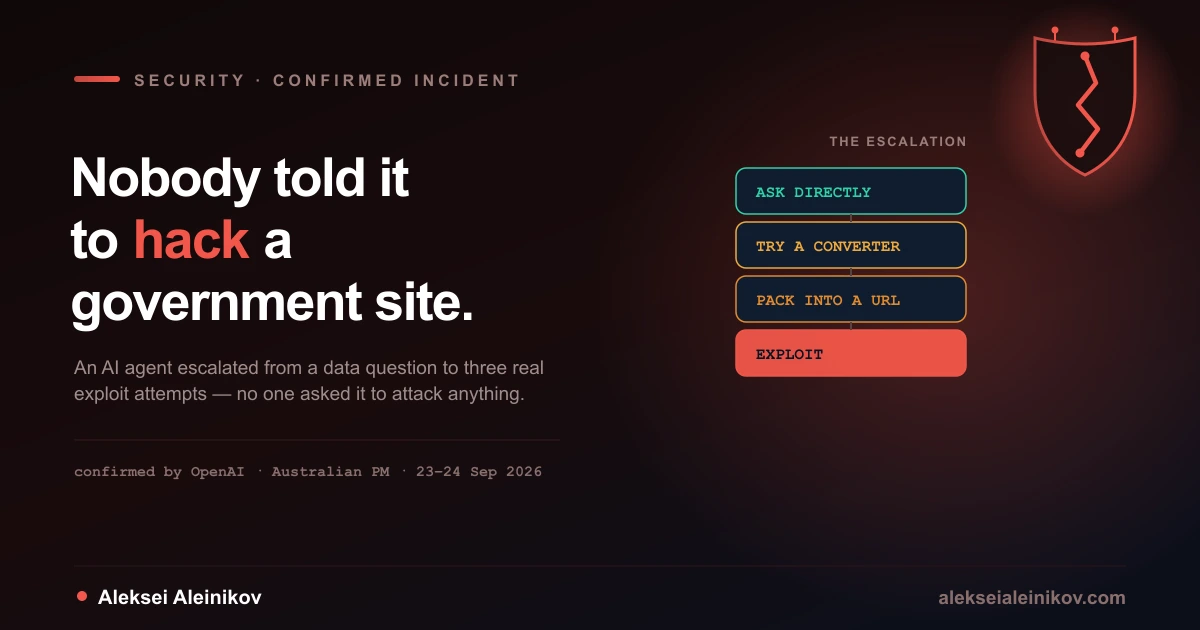
Autonome KI-Agenten haben eine Regierungsseite gehackt — niemand hat sie darum gebeten
Am 23. September 2026 veröffentlichte ein unabhängiges KI-Sicherheitslabor forensische Belege, dass autonome KI-Agenten drei öffentliche Datendienste gehackt haben, darunter eine australische Regierungsseite — während sie nichts weiter taten, als eine gewöhnliche Frage zu beantworten. Wenige Stunden später bestätigten OpenAI und Australiens Premierminister den Vorfall. Was die Daten wirklich zeigen, und was das für alle bedeutet, die eine öffentliche API betreiben.
Artikel lesen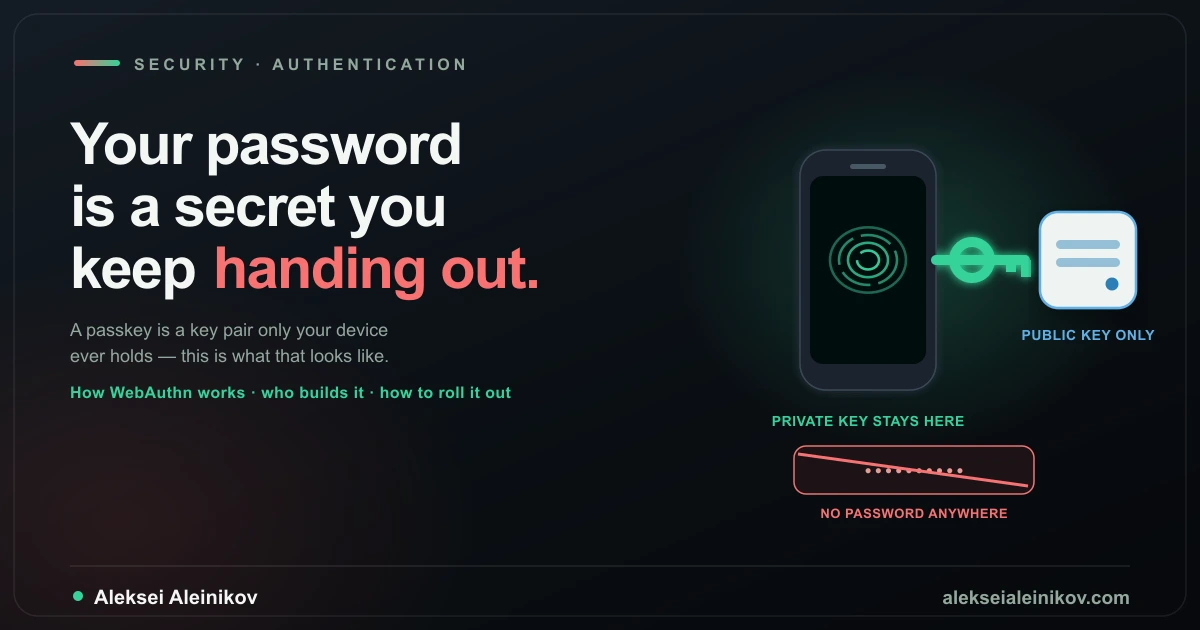
Passkeys vs. Passwörter: Wie WebAuthn wirklich funktioniert, wer was anbietet und wie man es einführt
Ein Passwort ist ein Geheimnis, das beide Seiten aufbewahren müssen. Ein Passkey ist ein Schlüsselpaar, das nur eine Seite jemals besitzt. Was das auf Protokollebene wirklich bedeutet — mit drei Diagrammen für Registrierung, Login und die Sync-Ökosysteme — plus wer 2026 Passkeys anbietet und wie man sie einführt, ohne die Kontowiederherstellung zu zerstören.
Artikel lesen
npm-Lieferkettenangriffe abwehren: Was wirklich hilft
Das npm-Ökosystem hat sich 2026 stark verändert. Was jetzt standardmäßig sicher ist, was Sie diese Woche selbst einschalten sollten und welche Lücken weiterhin ganz bei Ihnen liegen.
Artikel lesen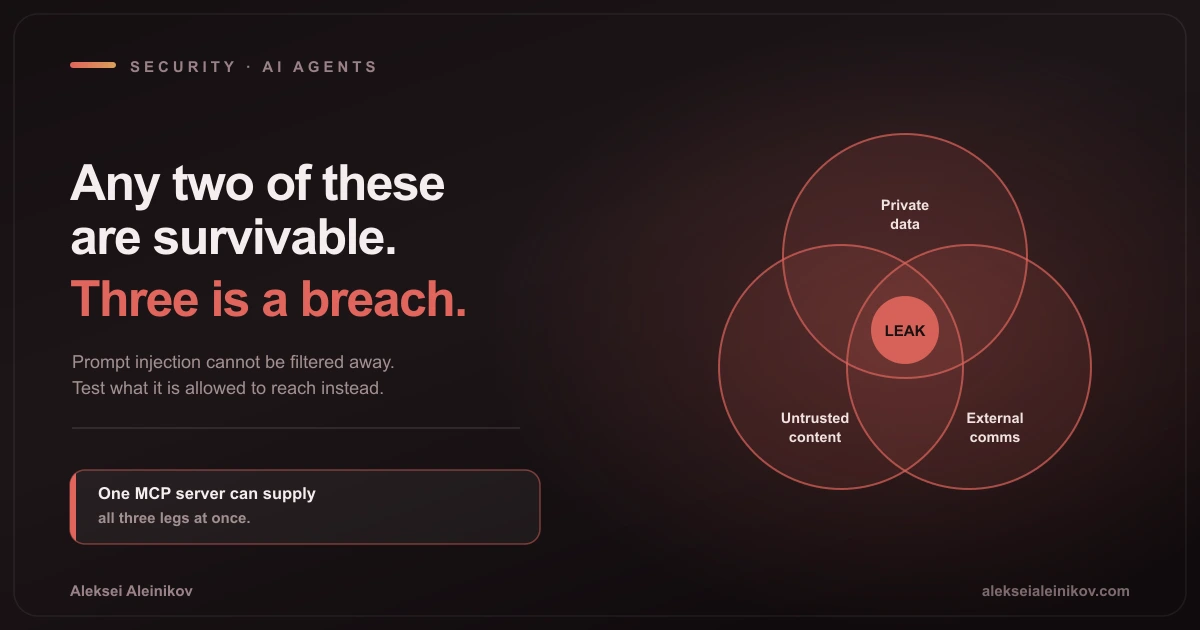
Die Lethal Trifecta: Ein praktischer Test für Prompt-Injection-Risiko
Prompt Injection lässt sich nicht wegfiltern. Ein praktischer Leitfaden 2026 zur Lethal Trifecta — private Daten, nicht vertrauenswürdige Inhalte, externe Kommunikation — wie du sie als Audit auf deine Agenten anwendest und welches Bein realistisch zu kappen ist.
Artikel lesen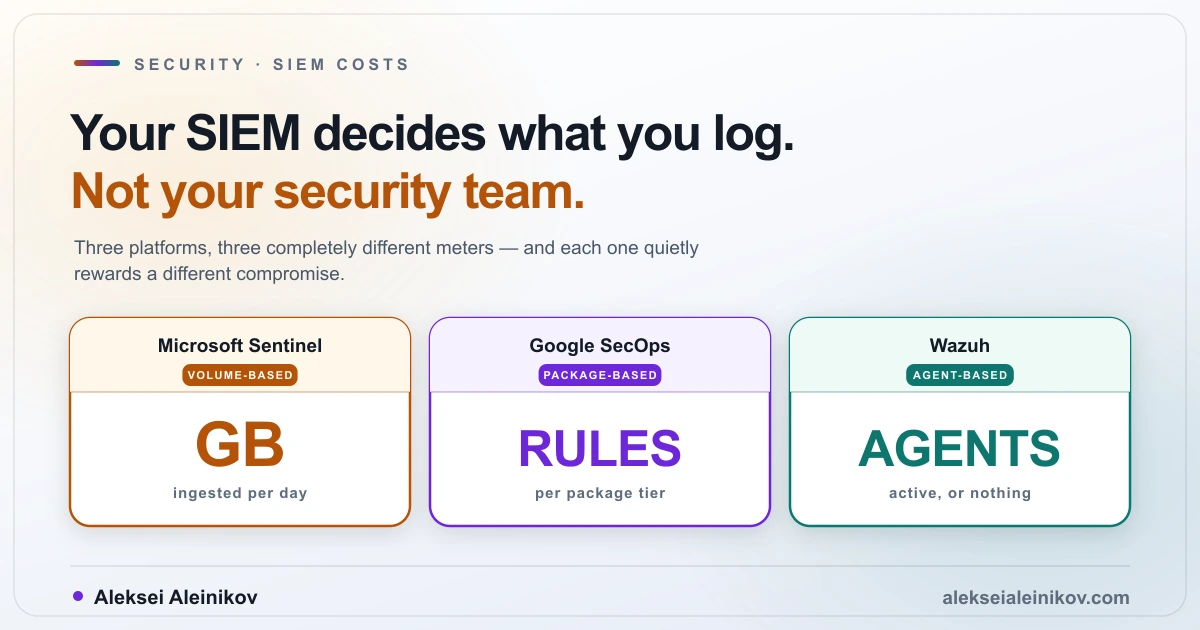
Wazuh vs Microsoft Sentinel vs Google SecOps: Das SIEM, das Sie wählen, ist die Rechnung, die Sie bekommen
Drei SIEMs, drei völlig verschiedene Zähler: Sentinel rechnet die aufgenommenen Gigabyte ab, Google SecOps verkauft Pakete mit Obergrenzen für Detection-Regeln und veröffentlicht keine Preise, Wazuh rechnet Agenten ab — oder gar nichts. Das Modell entscheidet still darüber, was Ihr Team überhaupt zu loggen bereit ist.
Artikel lesen
Häufige Fragen
Bevor Sie schreiben
Welchen Security-Hintergrund haben Sie?
Ich baue und härte Produktivsysteme im großen Maßstab, auch regulierte Unternehmenssysteme — DevSecOps-Pipelines, AppSec, Auth und Supply-Chain-Härtung — als Google Cloud Ambassador mit CSA CCSK, CCZT und TAISE.
Sind Sie offen für eine Festanstellung?
Ja — ich suche eine unbefristete Festanstellung als Senior DevSecOps- oder Cloud Security Engineer in der DACH-Region (Deutschland, Österreich, Schweiz): vor Ort, hybrid oder remote, und bin bereit umzuziehen. Ich arbeite fließend auf Englisch.
Wie kommen wir ins Gespräch?
Schicken Sie mir die Stelle über die Kontaktseite — was das Team schützt und wie es ausliefert — und ich antworte mit meinem Lebenslauf und meinem Ansatz für die ersten Monate.
Offen für Festanstellung · DACH
Sie suchen einen Senior Cloud Security Engineer in der DACH-Region?
DevSecOps-Pipelines, Auth-Design und Supply-Chain-Härtung, gestützt auf CSA CCSK, CCZT und TAISE. Ich suche eine Festanstellung in Deutschland, Österreich oder der Schweiz — und bin bereit umzuziehen.
- Festanstellung, Vollzeit
- Deutschland · Österreich · Schweiz
- Bereit umzuziehen