DevOps13 ArtikelEN · DE
GitOps, gehärtete Pipelines und Platform Engineering richtig gemacht.
DevOps ist schon lange keine Skript-Arbeit mehr — es geht darum, eine Plattform zu bauen, auf der andere Engineers sicher und schnell ausliefern. Genau das entwerfe und betreibe ich in der Produktion im Unternehmensmaßstab: GitOps-Auslieferung, gegen Supply-Chain-Angriffe gehärtete Pipelines und Isolation, stark genug für nicht vertrauenswürdige Workloads.
Hier starten
Ihr Weg durch DevOps
Eine kurze Lesereihenfolge – von den Grundlagen bis zur Produktionspraxis.
Artikel in diesem Hub
Cilium vs Calico: Welches Kubernetes-CNI gehört in Ihren Produktionscluster?
Cilium 1.20 und Calico 3.33 sind im Abstand weniger Wochen erschienen, und das alte Bild „eBPF gegen iptables“ beschreibt keines der beiden mehr. Ein Vergleich für die Produktion: Dataplanes, Policy-Modelle, Observability, Verschlüsselung, Gateway API, was GKE, EKS und AKS tatsächlich einsetzen – und die Migrationsfallen, über die kaum jemand spricht.
Artikel lesen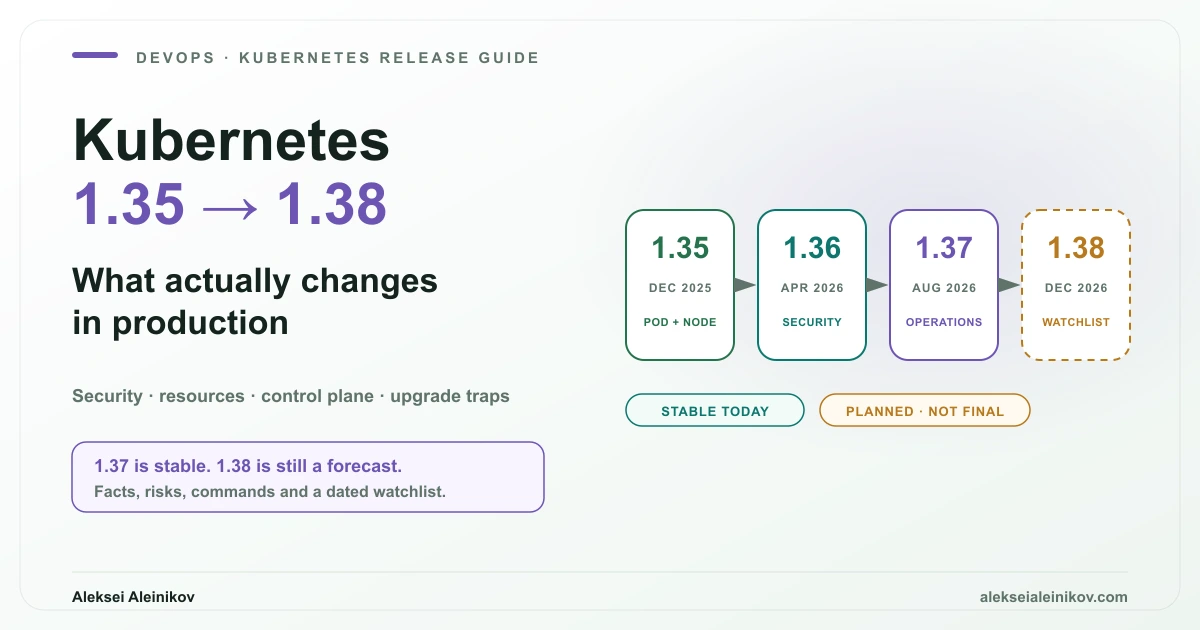
Kubernetes 1.35 bis 1.38: Was sich in Produktion wirklich ändert
Kubernetes 1.35, 1.36 und 1.37 haben weit mehr verändert, als ihre Release-Schlagzeilen vermuten lassen. Eine produktionsnahe Übersicht zu Security-Defaults, Autoscaling, AI-Scheduling, Storage, Control-Plane-Resilienz, Upgrade-Fallen und dem noch beweglichen Release 1.38.
Artikel lesen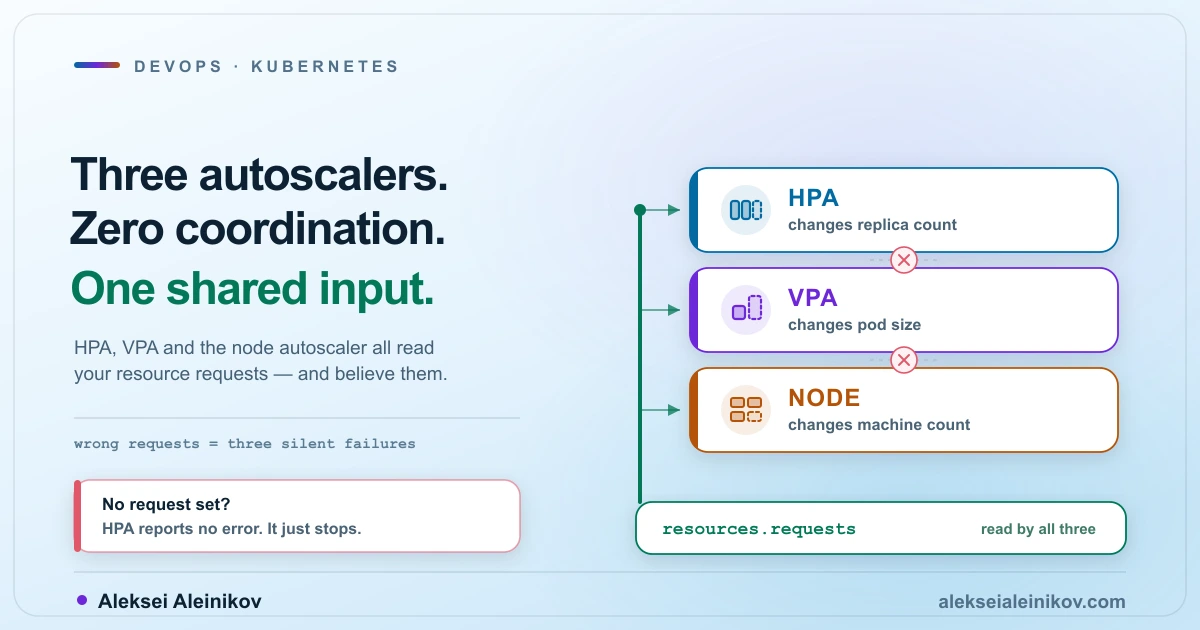
Kubernetes Autoscaling: Drei Controller, die nicht miteinander reden
HPA, VPA und der Node-Autoscaler lesen alle die Resource Requests, keiner koordiniert sich mit den anderen, und jeder scheitert stillschweigend, wenn die Requests falsch sind. Die Mechanik, die entscheidet, ob Ihr Cluster skaliert oder nur flattert.
Artikel lesen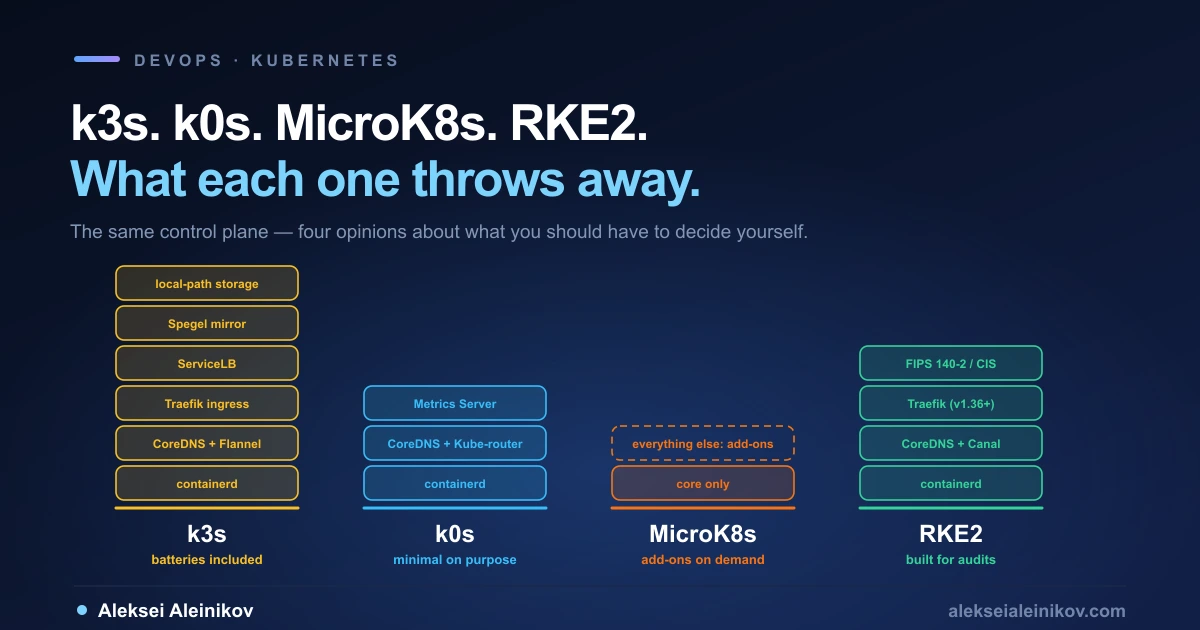
k3s vs k0s vs MicroK8s vs RKE2: Welches Kubernetes, wenn das volle nicht nötig ist
Ein praktischer Vergleich der vier leichtgewichtigen Kubernetes-Distributionen, die 2026 zählen. Keine Feature-Liste, sondern: was jede tatsächlich weglässt, warum k3s und k0s denselben Datenbank-Shim nutzen, welche die Control Plane standardmäßig isoliert und welches Ingress-NGINX-Lebensende gerade die Standardwerte von RKE2 verändert hat.
Artikel lesen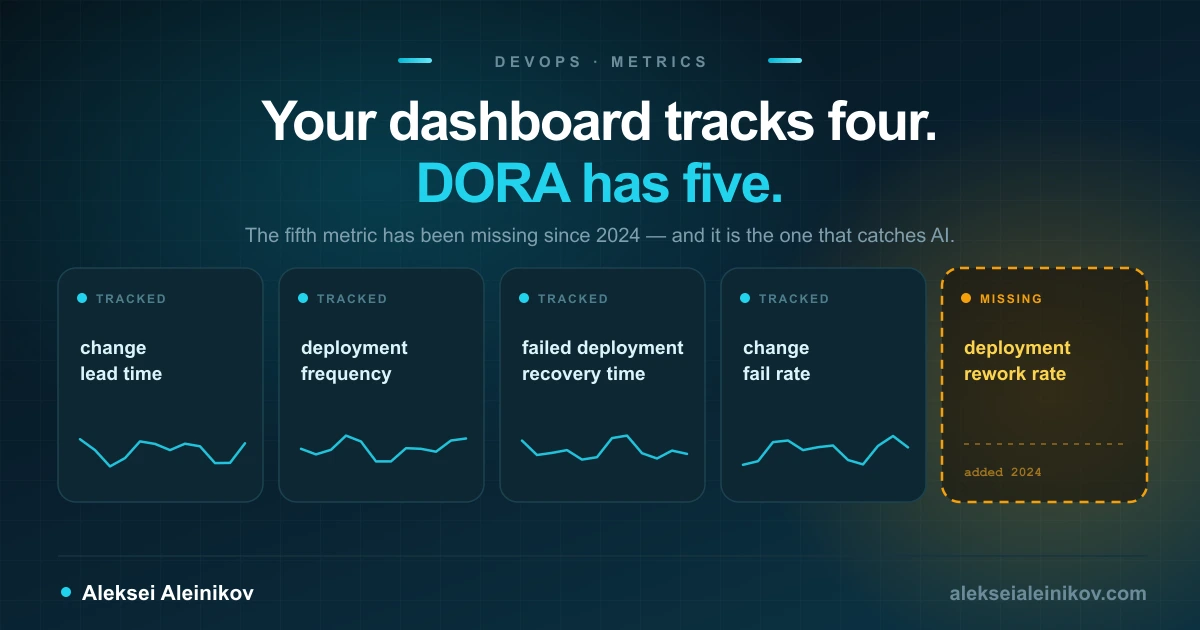
DORA-Metriken 2026: Warum aus vier fünf wurden (und was die meisten Dashboards falsch machen)
Aus DORAs vier Schlüsselmetriken wurden 2024 still und leise fünf — und eine davon steht nicht mehr in der Kategorie, in die sie fast alle noch einsortieren. Ein praktischer Leitfaden: was sich geändert hat, warum die Recovery-Zeit heute eine Durchsatzmetrik ist, wie Sie jede Metrik aus Ihren eigenen Git- und Deployment-Daten berechnen und wie diese Zahlen kaputtgehen, sobald sie zum Leistungsziel werden.
Artikel lesen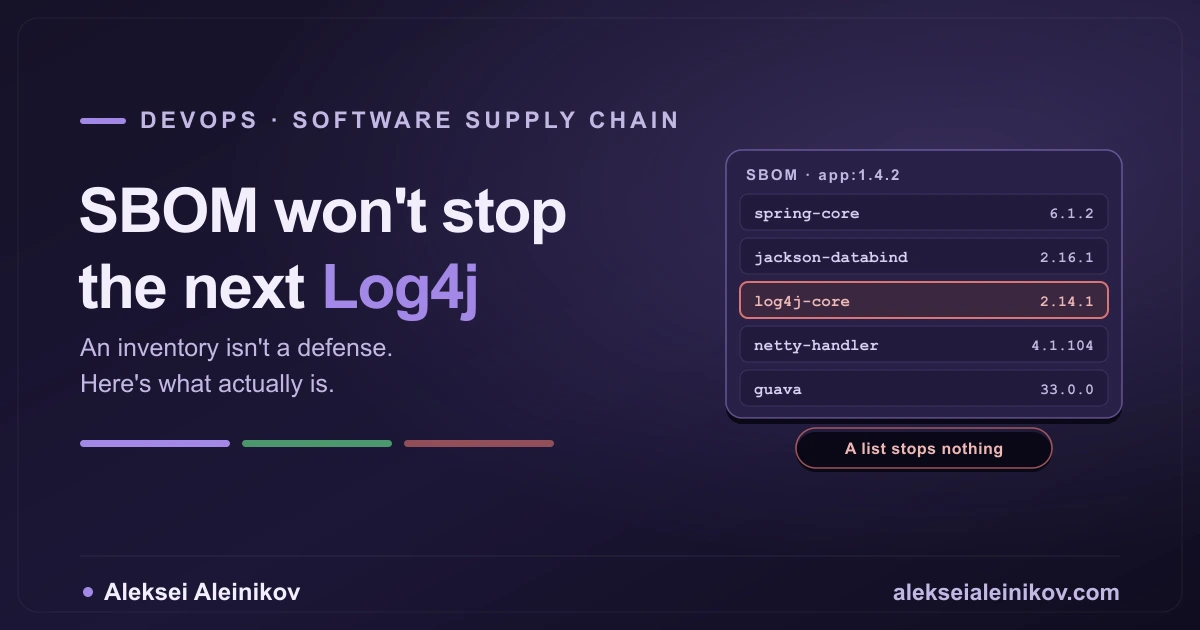
Eine SBOM stoppt das nächste Log4j nicht — das hier schon
Eine SBOM ist ein Inventar, keine Verteidigung. Sie zu erzeugen hätte Log4Shell nicht gestoppt. Was schon: kontinuierliche CVE-Korrelation, signierte Provenance und VEX gegen den Lärm. Ein praktischer Supply-Chain-Guide für 2026.
Artikel lesen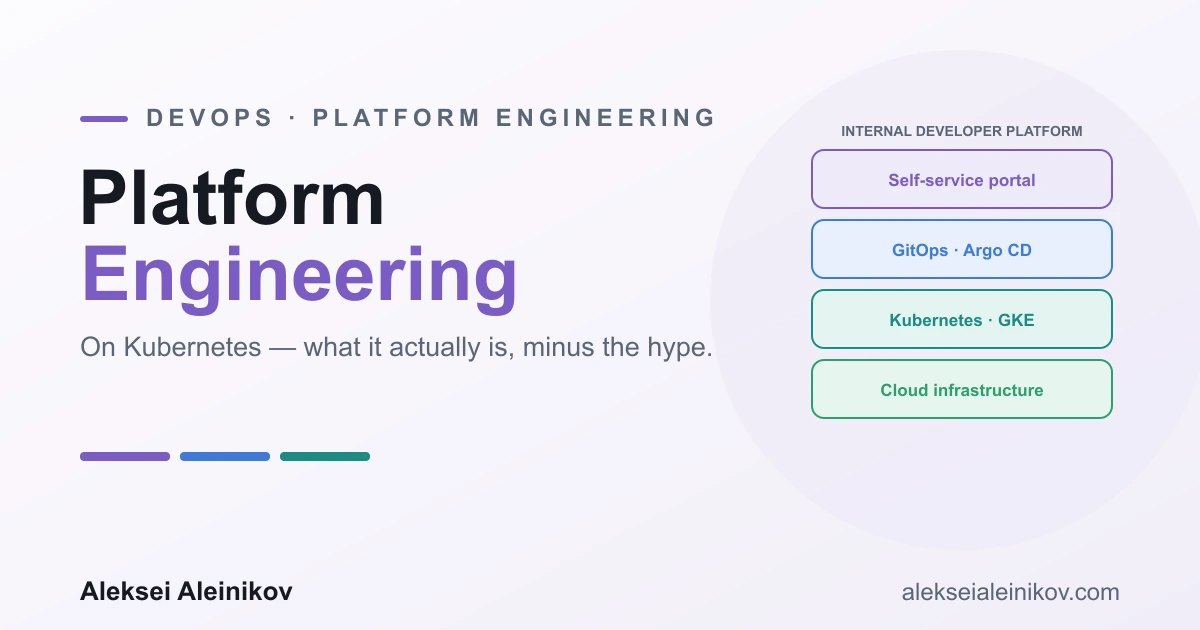
Platform Engineering auf Kubernetes: Was es wirklich ist (und wie man die Plattform baut)
Platform Engineering auf Kubernetes, ohne Hype erklärt: was eine Internal Developer Platform wirklich ist, wie sie sich von DevOps und SRE unterscheidet, die Anatomie einer IDP, Golden Paths, eine Vergleichstabelle und eine ehrliche Antwort, ob du überhaupt eine brauchst.
Artikel lesen
OpenTofu vs Terraform 2026: Lohnt sich der Fork?
OpenTofu vs Terraform 2026: warum der Fork entstand, was wirklich anders ist (State-Verschlüsselung, provider for_each, Lizenz), eine Vergleichstabelle und ein ehrliches Fazit.
Artikel lesen
Podman 2026: Rootless und daemonlose Container ohne Docker
Ein praxisnaher 2026-Leitfaden zu Podman: warum daemonlose und rootless Container sicherer sind, wie User-Namespace-UID-Mapping funktioniert und wie Quadlet systemd deine Container verwalten lässt statt eines Hintergrund-Daemons.
Artikel lesen
Einen kleinen Linux-Container ohne Docker bauen 2026
Ein praktischer 2026 Walkthrough zum Bau eines kleinen isolierten Linux-Containers mit overlayFS, cgroups, namespaces, pivot_root und Kernel-Primitiven statt Docker.
Artikel lesen
microVMs erklärt: Firecracker vs. gVisor für sichere Workloads 2026
Ein praxisnaher Vergleich 2026 von Firecracker-microVMs und gVisor für sichere Workload-Isolation: wie beide Sandboxes funktionieren, die Sicherheits- und Performance-Kompromisse und wann KVM-basierte VMs die bessere Wahl sind.
Artikel lesen
Sichere GitLab CI/CD-Pipelines 2026: Ein praktisches Hardening-Playbook
Ein praktisches GitLab-Hardening-Playbook 2026 zum Schutz von Source Code, Secrets, Runners, Containern und CI/CD-Pipelines.
Artikel lesen
GitOps mit Argo CD: Automatisierte Kubernetes-Deployments 2026
Ein praxisnaher Blick auf GitOps, Argo CD und Kubernetes-Deployment-Automatisierung: Push- und Pull-Modelle, kubectl, Kustomize, Helm, ApplicationSets und ein sauberer Delivery-Workflow.
Artikel lesen
Häufige Fragen
Bevor Sie schreiben
Welchen Platform-Engineering-Hintergrund haben Sie?
Ich entwerfe und betreibe produktive Auslieferungs-Plattformen im Unternehmensmaßstab — GitOps mit Argo CD, gehärtete GitLab-CI/CD und Kubernetes — als Google Cloud Ambassador, 5× Google Cloud Professional zertifiziert.
Sind Sie offen für eine Festanstellung?
Ja — ich suche eine unbefristete Festanstellung als Senior Platform- oder DevOps Engineer in der DACH-Region (Deutschland, Österreich, Schweiz): vor Ort, hybrid oder remote, und bin bereit umzuziehen. Ich arbeite fließend auf Englisch.
Wie kommen wir ins Gespräch?
Schicken Sie mir die Stelle über die Kontaktseite — Plattform, Pipelines und Team — und ich antworte mit meinem Lebenslauf und meinem Ansatz für die ersten Monate.
Offen für Festanstellung · DACH
Sie suchen einen Senior Platform Engineer in der DACH-Region?
GitOps mit Argo CD, gehärtete CI/CD und Kubernetes in Produktion im Unternehmensmaßstab. Ich suche eine Festanstellung in Deutschland, Österreich oder der Schweiz — und bin bereit umzuziehen.
- Festanstellung, Vollzeit
- Deutschland · Österreich · Schweiz
- Bereit umzuziehen