 Empfohlen
Security
JWT erklärt: Was ein JSON Web Token ist und wie es bricht
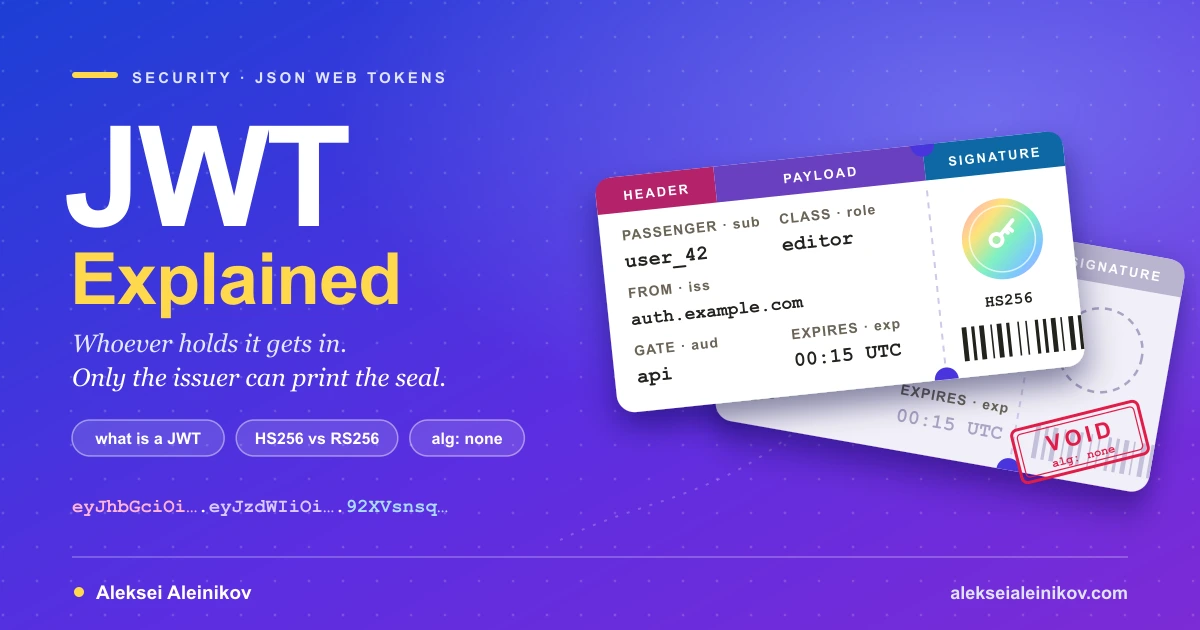
Ein JWT ist ein signiertes JSON-Objekt aus drei Base64url-Teilen: Header, Payload und Signatur. Jeder kann es lesen, nur der Schlüsselinhaber kann es signieren. Aufbau, korrekte Prüfung, HS256 vs. RS256 vs. ES256, die Angriffe, die heute noch funktionieren (alg none, Algorithm Confusion, schwache Secrets, kid- und jku-Injection), und wie man ein Token dekodiert, ohne es preiszugeben.
KernaussageEin JWT besteht aus drei Base64url-Teilen, getrennt durch Punkte: Header, JSON-Payload mit Claims und eine Signatur über beides. Base64url ist eine Kodierung, keine Verschlüsselung: Wer das Token hat, liest jeden Claim.